"เว็บเล็กๆ ไม่มีใครมาแฮกหรอก" — ความจริงคือบอทไม่เลือกเหยื่อ (มันยิงทุกเว็บที่เจอ)
เว็บเล็กไม่ได้ล่องหนจากการโจมตีอัตโนมัติ เพราะบอทมองหาช่องโหว่ ไม่ได้เลือกจากชื่อเสียง เข้าใจวิธีที่มันหาเป้าหมายและเช็ก 7 จุดป้องกันขั้นต่ำสำหรับเว็บ SME

เว็บเล็กไม่ได้ล่องหนจากบอท
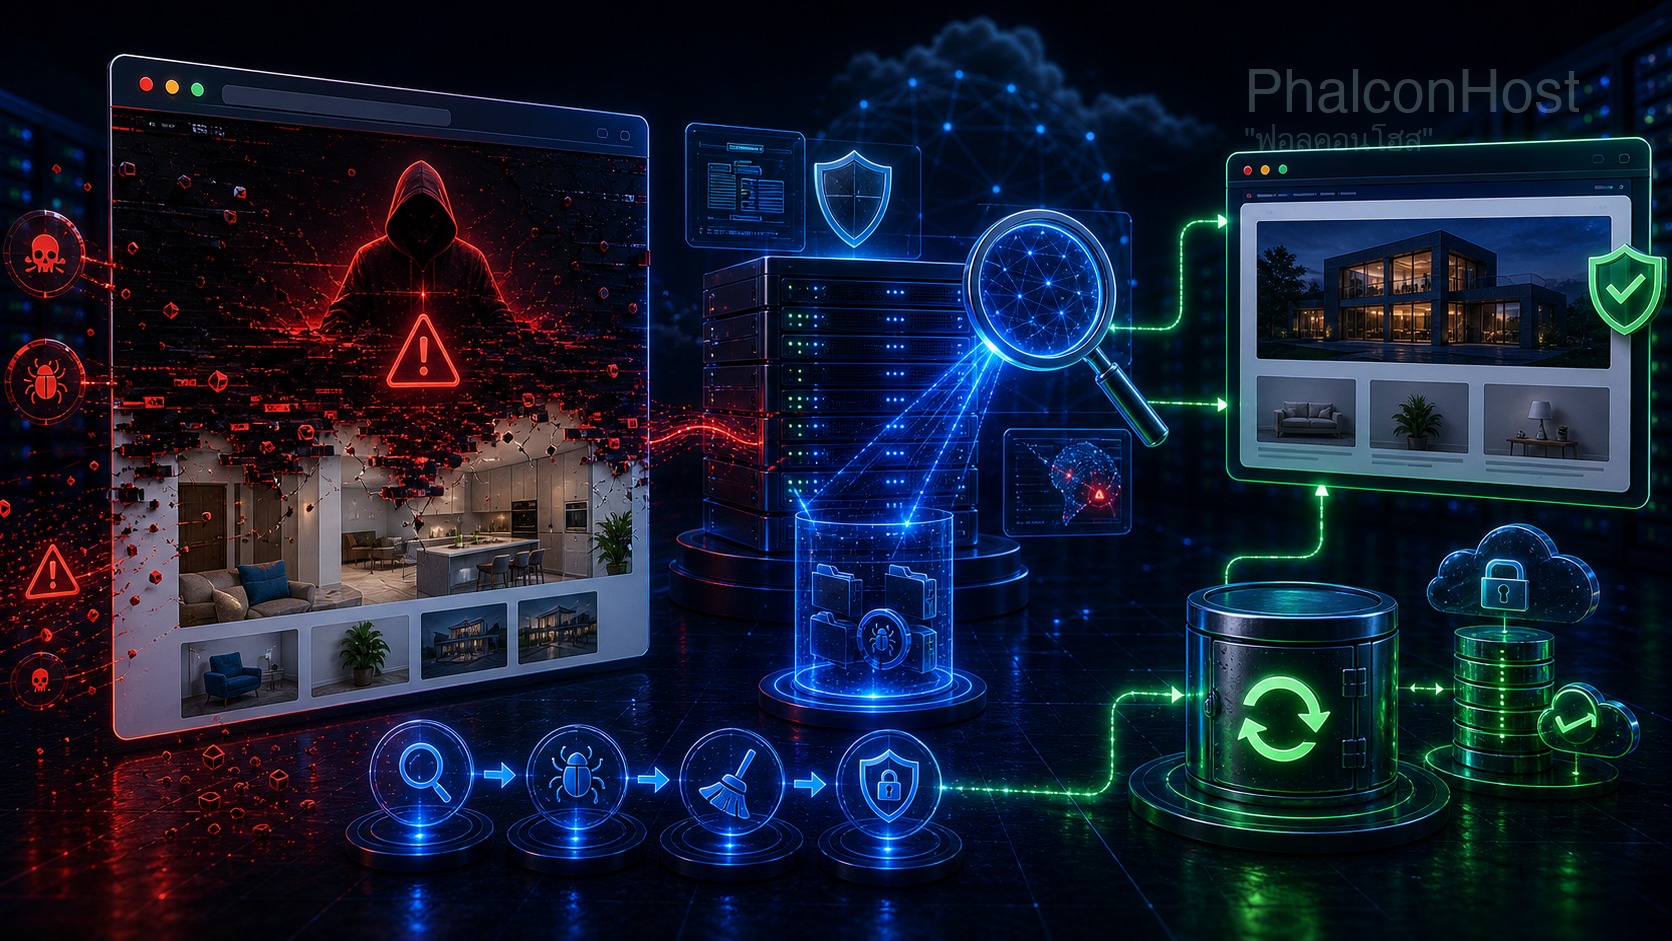
“เว็บผมเป็นร้านเล็ก คนเข้าไม่เยอะ แฮกเกอร์คงไม่สนใจหรอก” ฟังดูมีเหตุผลถ้าเรานึกภาพว่าคนร้ายต้องนั่งเลือกเป้าหมายทีละเว็บ แต่การโจมตีเว็บไซต์ทั่วไปจำนวนมากเริ่มจาก โปรแกรมอัตโนมัติหรือบอท ที่ไล่ตรวจเว็บจำนวนมากพร้อมกัน
บอทไม่ต้องรู้ว่าร้านคุณดังแค่ไหน ไม่ต้องรู้รายได้ และไม่ต้องมีความแค้นส่วนตัว มันเพียงมองหาหน้าเข้าสู่ระบบ รหัสผ่านที่นำกลับมาใช้ซ้ำ ซอฟต์แวร์ที่ไม่ได้อัปเดต หรือพฤติกรรมของเว็บที่บอกว่ามีช่องให้ลองต่อ
ประเด็นสำคัญ: ขนาดของเว็บไม่ใช่เกราะป้องกัน ถ้าเว็บเชื่อมต่ออินเทอร์เน็ตและมีช่องให้เข้าถึง เว็บนั้นก็อยู่ในระยะของระบบสแกนอัตโนมัติ
OWASP Automated Threats to Web Applications แยกรูปแบบภัยอัตโนมัติไว้ชัดเจน ตั้งแต่การสำรวจเป้าหมายและสแกนช่องโหว่ ไปจนถึงการเดารหัสและนำบัญชีที่รั่วจากที่อื่นมาลองเข้าสู่ระบบ นี่จึงไม่ใช่เรื่องของ “เว็บดังหรือไม่ดัง” แต่เป็นเรื่องว่าเว็บเปิดช่องอะไรไว้บ้าง
บอทหาเป้าหมายจากอะไร
บอททำงานคล้ายคนเดินลองลูกบิดประตูตามบ้านทั้งถนน แต่ทำได้เร็วกว่าและทำซ้ำได้ตลอดเวลา สิ่งที่มักถูกตรวจมีไม่กี่กลุ่ม:
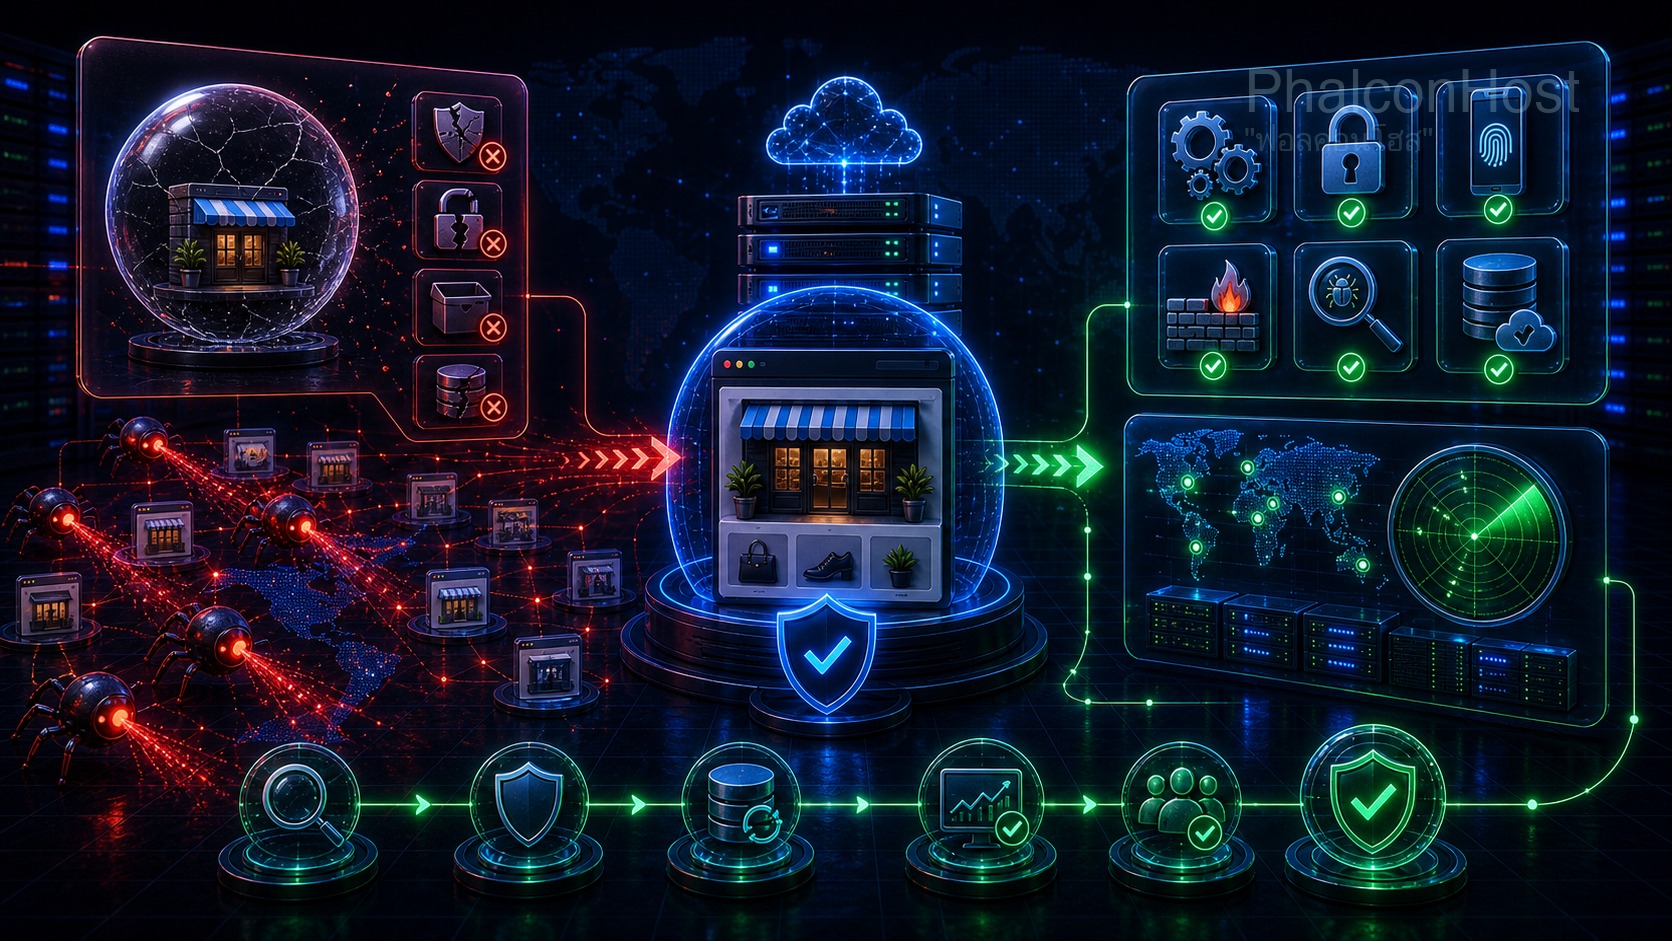
- หน้าที่เดาได้ เช่น หน้าเข้าสู่ระบบของ CMS หรือ control panel ที่ใช้ URL มาตรฐาน
- เวอร์ชันและช่องโหว่ที่รู้จักแล้ว จาก WordPress, plugin, theme หรือซอฟต์แวร์อื่นที่ยังไม่ได้อัปเดต
- ข้อมูลเข้าสู่ระบบ ทั้งการเดารหัสผ่านและการนำอีเมล–รหัสผ่านที่รั่วจากบริการอื่นมาลองซ้ำ ซึ่ง OWASP เรียกว่า Credential Stuffing
- การตั้งค่าที่เปิดเกินจำเป็น เช่น ไฟล์สำรองหลุดอยู่ใน public directory, directory listing, API หรือพอร์ตที่ไม่ควรเปิดจากภายนอก
ดังนั้นการเปลี่ยน URL หน้า login อย่างเดียวไม่ทำให้เว็บปลอดภัย และการที่ยังไม่เคยเห็นอาการผิดปกติก็ไม่ได้แปลว่ายังไม่เคยถูกลอง ระบบอัตโนมัติอาจถูกบล็อกอยู่ที่ WAF หรือยิงไม่สำเร็จ แล้วเหลือเพียงร่องรอยใน log เท่านั้น
เว็บเล็กเสี่ยงตรงจุดที่ถูกปล่อยทิ้ง
เว็บเล็กไม่ได้เสี่ยงเพราะ “เล็ก” แต่เสี่ยงเมื่อไม่มีคนรับผิดชอบการดูแลต่อเนื่อง หลังทำเว็บเสร็จ เจ้าของต้องกลับไปขายของ ส่วนผู้พัฒนาส่งมอบงานแล้ว จึงเกิดช่องว่างที่พบบ่อย:
- WordPress, plugin หรือ theme ไม่ได้อัปเดตเป็นเดือนหรือเป็นปี
- มี plugin ที่เลิกใช้แล้ว แต่ยังติดตั้งและเปิดใช้งานอยู่
- ใช้บัญชีผู้ดูแลร่วมกัน รหัสผ่านซ้ำ และไม่มี 2FA
- ไม่มีใครตรวจ log, แจ้งเตือน หรือไฟล์ที่เปลี่ยนผิดปกติ
- มี backup แต่ไม่เคยทดสอบว่าไฟล์ครบ ฐานข้อมูลครบ และกู้กลับได้จริง
บอทจึงไม่ได้เลือกเว็บเล็กเพราะมีข้อมูลล้ำค่าเป็นพิเศษ มันเลือกทางที่ต้นทุนต่ำที่สุด ถ้าลองแล้วเจอเวอร์ชันเก่า รหัสผ่านใช้ซ้ำ หรือไม่มีการจำกัดการ login เว็บนั้นก็กลายเป็นเป้าหมายที่เดินหน้าต่อได้ง่ายกว่าเว็บที่มีหลายชั้นป้องกัน
ยึดเว็บเล็กไปทำอะไร
คำถามที่เจ้าของเว็บมักถามคือ “เว็บผมไม่มีข้อมูลสำคัญ แล้วเขาจะเอาอะไร” คำตอบคือคนร้ายอาจไม่ได้ต้องการข้อมูลของร้านโดยตรง แต่อาจต้องการ พื้นที่ เครื่องเซิร์ฟเวอร์ และชื่อโดเมนที่คนยังเชื่อถือ เพื่อนำไปใช้ต่อ เช่น:
- ฝัง backdoor เพื่อกลับเข้ามาได้อีก แม้เจ้าของจะเปลี่ยนรหัสผ่านแล้ว
- แทรกลิงก์หรือหน้า spam เพื่อทำ SEO spam หรือพาผู้เข้าชมไปเว็บอื่น
- วางหน้าปลอมหรือมัลแวร์ แล้วอาศัยโดเมนของร้านเป็นทางผ่าน
- ส่งอีเมล spam หรือ phishing จน IP และโดเมนเสียชื่อเสียง
- ใช้ทรัพยากรเครื่อง ทำงานที่เจ้าของไม่ได้อนุญาต จนเว็บช้าหรือบริการอื่นได้รับผลกระทบ
ผลเสียจึงไม่ได้จบที่หน้าเว็บ ลูกค้าอาจถูกเปลี่ยนเส้นทาง อีเมลธุรกิจอาจเข้ากล่อง spam โดเมนอาจถูกขึ้นบัญชีเตือน และทีมงานต้องเสียเวลาหาต้นเหตุ เปลี่ยน credential ทำความสะอาดทุกจุด และพิสูจน์ว่า backdoor ถูกถอนออกหมดแล้ว
เช็กจากหลักฐาน ไม่ใช่ความรู้สึก
แทนที่จะถามว่า “เว็บเราเล็กพอที่จะไม่ถูกสนใจหรือยัง” ให้ถามว่า ถ้ามีคนลองเข้ามา เรามองเห็นและหยุดได้หรือไม่ หลักฐานที่ควรตรวจเป็นประจำ ได้แก่:
- จำนวน login ที่ล้มเหลวและแหล่งที่มาผิดปกติ
- คำขอไปยัง URL ที่เว็บไม่มี เช่น path ของ CMS หรือ plugin คนละระบบ
- ไฟล์ PHP หรือบัญชีผู้ดูแลที่ถูกสร้างโดยไม่มีคำสั่งงาน
- ทราฟฟิก CPU การส่งอีเมล หรือพื้นที่ดิสก์ที่เพิ่มขึ้นผิดเวลา
- การแจ้งเตือนจาก WAF, malware scanner และระบบติดตาม uptime
การเห็น request แปลกใน log ไม่ได้แปลว่าเว็บถูกเจาะสำเร็จเสมอไป หลายรายการเป็นเพียงการสำรวจที่ถูกบล็อก แต่ log ช่วยยืนยันว่าความเสี่ยงมีอยู่จริง และช่วยให้ทีมดูแลแยก “เสียงรบกวน” ออกจากเหตุการณ์ที่ต้องตอบสนองทันที
7 จุดขั้นต่ำที่เว็บ SME ควรมี
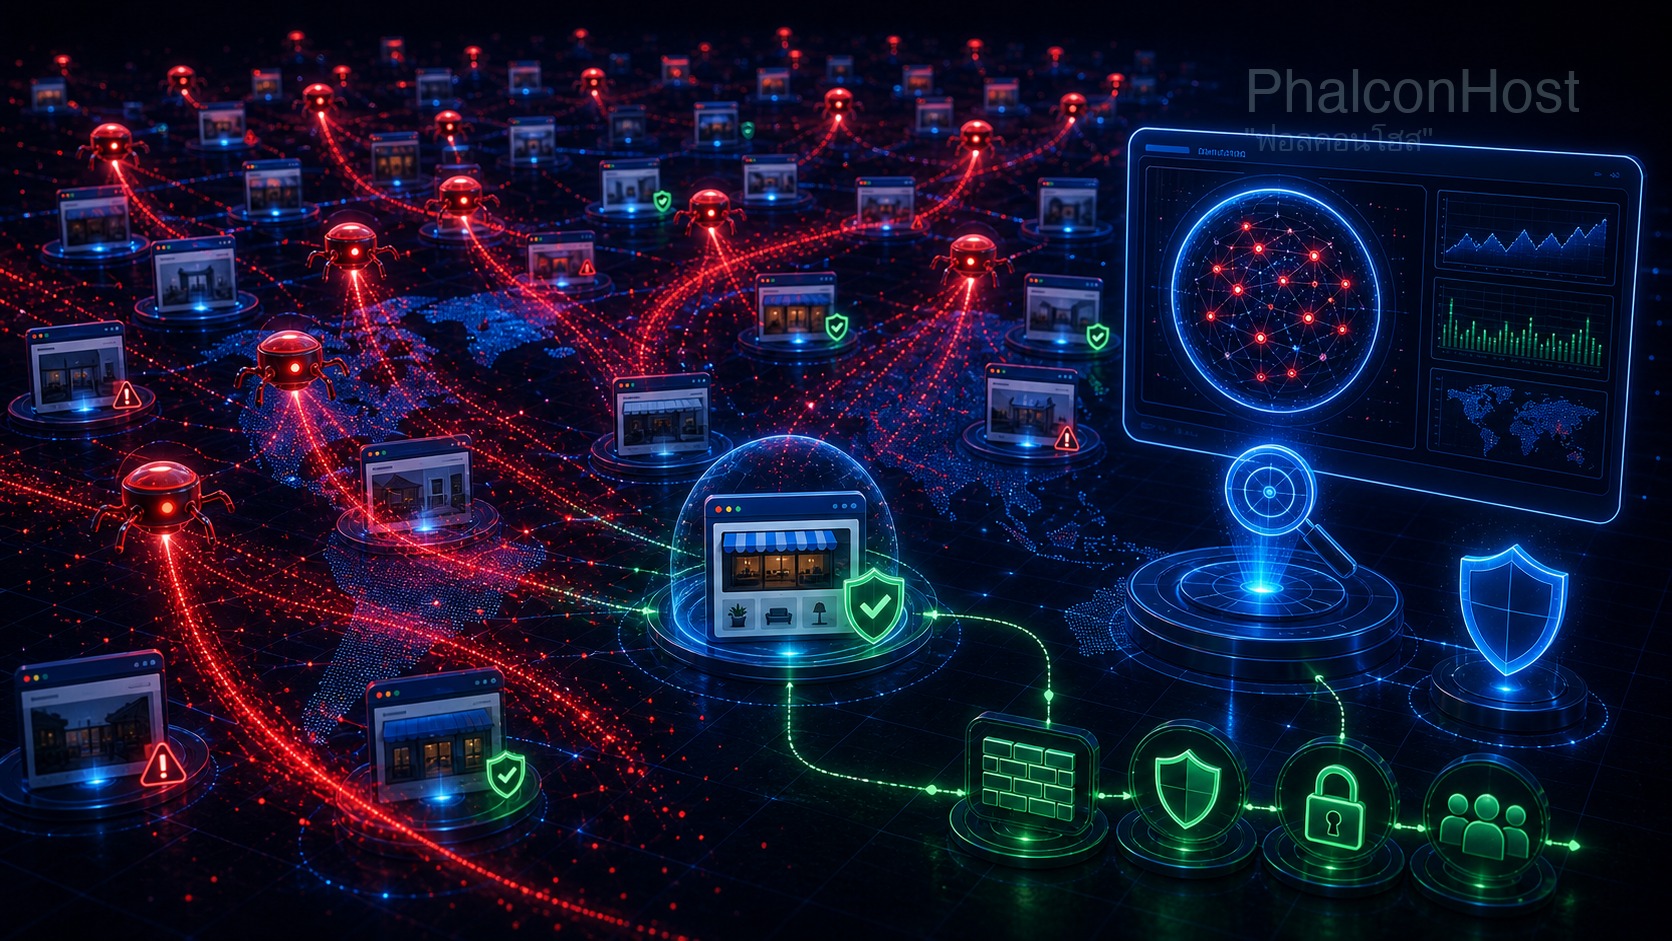
- อัปเดตระบบสม่ำเสมอ — อัปเดต core, plugin และ theme พร้อมลบของที่ไม่ใช้ ไม่ใช่แค่ปิดไว้
- แยกบัญชีและเปิด 2FA — ไม่ใช้บัญชี admin ร่วมกัน ไม่ใช้รหัสผ่านซ้ำ และยกเลิกบัญชีของคนที่ไม่เกี่ยวข้องแล้ว
- จำกัดการเข้าสู่ระบบ — ใช้ rate limit, lockout ที่เหมาะสม และแจ้งเตือนเมื่อมีความพยายามผิดปกติ
- มี WAF หรือ firewall — กรอง request ที่รู้ว่าเป็นอันตรายก่อนถึงตัวเว็บ แต่ยังต้องอัปเดตเว็บควบคู่กัน
- สแกนและเฝ้าดู — ตรวจมัลแวร์ ไฟล์เปลี่ยน บัญชีใหม่ และพฤติกรรมทรัพยากร ไม่รอจนลูกค้าแจ้งว่าเว็บผิดปกติ
- สำรองข้อมูลแยกจากเว็บ — เก็บหลายเวอร์ชัน จำกัดสิทธิ์เข้าถึง และทดสอบกู้ทั้งไฟล์กับฐานข้อมูลจริง
- มีแผนตอบสนอง — รู้ว่าใครปิดเว็บชั่วคราว ใครเก็บหลักฐาน ใครเปลี่ยน credential และใครตัดสินใจกู้กลับ
แนวคิดนี้สอดคล้องกับ NIST Cybersecurity Framework 2.0 สำหรับธุรกิจขนาดเล็ก ซึ่งมองการจัดการความเสี่ยงให้ครบตั้งแต่การกำกับ ดูว่าเรามีอะไร ป้องกัน ตรวจจับ ตอบสนอง และกู้คืน ไม่ใช่ฝากความหวังไว้กับเครื่องมือชิ้นเดียว
สำหรับลูกค้า PhalconHost เราวาง firewall/WAF, malware scan และ auto backup เป็นชั้นพื้นฐานของระบบ พร้อมมี Dev ช่วยดูอาการเมื่อเกิดความผิดปกติ แต่เจ้าของเว็บยังควรดูแลบัญชี อัปเดตแอป และทดสอบการกู้คืนร่วมกัน หากยังไม่แน่ใจว่าเว็บขาดข้อไหน ส่ง URL และระบบที่ใช้อยู่มาทาง LINE ให้เราช่วยไล่เช็กจุดเสี่ยงเบื้องต้นได้ครับ
ต้องการสอบถามข้อมูลเพิ่มเติม?
สามารถแอดไลน์คุยกันก่อนได้ที่ line: @PhalconHost